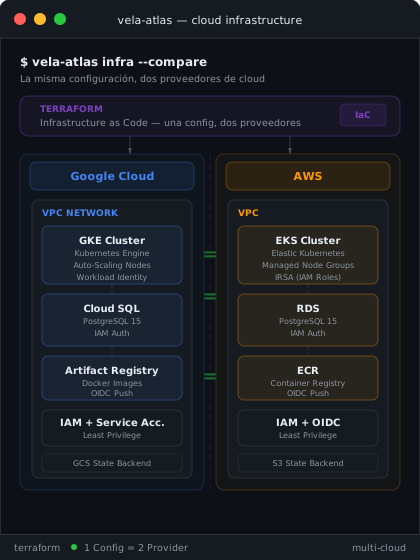
Módulos Terraform para GCP (GKE, Cloud SQL, Artifact Registry), AWS (EKS, RDS, ECR), Scaleway (Kapsule, Managed PostgreSQL, Container Registry) y STACKIT (SKE, Managed PostgreSQL Flex, Container Registry), VPC, IAM, Workload Identity y backend de estado en object storage, todo preconfigurado.
Lo que Vela Atlas genera para ti.
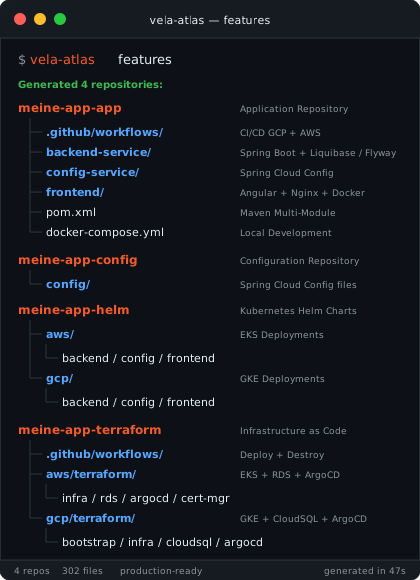
Un proyecto de software completo y listo para producción con infraestructura cloud, pipeline CI/CD, backend, frontend y base de datos, generado automáticamente en menos de 60 minutos.
Qué recibes
Un proyecto completo y listo para producción, creado, probado y desplegado automáticamente. Versiones actuales →
Infraestructura cloud
Terraform para GCP (GKE, Cloud SQL), AWS (EKS, RDS, ECR), Scaleway (Kapsule, Managed PostgreSQL, Container Registry) y STACKIT (SKE, Managed PostgreSQL Flex, Container Registry), VPC, IAM, Workload Identity, totalmente preconfigurado.
Pipeline CI/CD
GitHub Actions con OIDC, Jib Build y Docker Buildx, totalmente automatizado.
Backend Spring Boot
Spring Boot, Config Server, OpenAPI, listo para producción.
Frontend Angular o React
Angular o React, TypeScript, Nginx Runtime, moderno y rápido.
Base de datos PostgreSQL
Cloud SQL o RDS con migraciones Liquibase / Flyway y autenticación IAM.
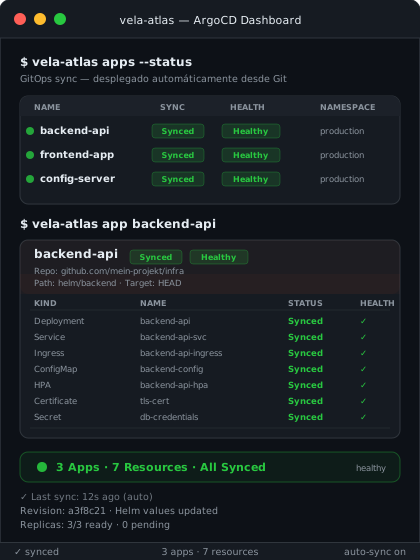
GitOps con Argo CD o Flux
Helm Charts, Argo CD o Flux, cert-manager, Let's Encrypt, automatizado.
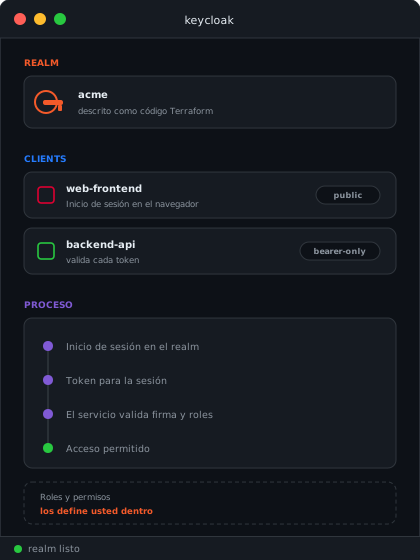
Inicio de sesión con Keycloak
Keycloak en el clúster, realm y clientes como código, todos los servicios como OAuth2 Resource Server, inicio de sesión en el frontend.
Servicio de IA
Modelos de lenguaje de su nube conectados, índice pgvector, servidor MCP y dos chats de ejemplo para adaptar.
Infraestructura cloud totalmente configurada.
Módulos Terraform para GCP, AWS, Scaleway y STACKIT con escalado por tiers (tiny a high) para cada presupuesto.
- Cluster Kubernetes GKE o EKS
- Cloud SQL o RDS PostgreSQL con autenticación IAM
- Artifact Registry o ECR para imágenes de contenedor
GitHub Actions, Helm y GitOps.
Desde el git push hasta el despliegue en producción, totalmente automatizado con autenticación OIDC.
Como herramienta GitOps eliges Argo CD (por defecto) o Flux, ambas sin coste adicional.
- GitHub Actions con OIDC (sin contraseñas)
- Helm Charts por proveedor cloud y tier
- Argo CD o Flux para despliegues GitOps
Autenticación que ya viene configurada.
Keycloak se ejecuta en el clúster, el realm y los clientes están descritos como código Terraform y arrancan igual en cada entorno. Los servicios backend validan tokens como OAuth2 Resource Server, el frontend incluye el inicio de sesión y la documentación de API queda detrás.
- Keycloak en el clúster, realm y clientes como código Terraform
- Todos los servicios backend como OAuth2 Resource Server
- Inicio de sesión en el frontend y documentación de API protegida
- Un entorno local para el desarrollo, sin configuración propia
Modelos de lenguaje que ya están conectados.
El servicio de IA es un servicio Spring Boot adicional en su proyecto, construido con Spring AI. Se comunica con los modelos de su nube, guarda el índice vectorial y el historial de conversación en su base de datos PostgreSQL y expone sus herramientas como servidor MCP. Dos ejemplos muestran cómo trabajar con él: un agente de operaciones para preguntas sobre el clúster y el manual, y un chat de documentos para sus propios archivos. Ambos son puntos de partida, no un producto terminado: usted los modifica, amplía o elimina según lo requiera su proyecto.
Modelos de su nube
Vertex AI en GCP, Amazon Bedrock en AWS, Generative APIs en Scaleway, AI Model Serving en STACKIT. El acceso y los permisos vienen como código Terraform.
pgvector en su base de datos
El índice vectorial y el historial de conversación residen en la base de datos PostgreSQL de su proyecto. Por eso el servicio de IA requiere la opción de base de datos.
Servidor MCP incluido
La búsqueda en el manual, las consultas al clúster y la búsqueda de documentos están disponibles como herramientas MCP, para sus propios agentes y herramientas de desarrollo.
Spring Boot y Angular o React.
Microservicios listos para producción con Config Server y un frontend moderno, Angular o React a elección.
- Spring Boot con OpenAPI y Liquibase / Flyway
- Angular o React con build de producción Nginx
- Spring Cloud Config Server
Detalles tecnológicos
Keycloak en el clúster, realm y clientes como código Terraform. Todos los servicios backend validan tokens como OAuth2 Resource Server, el frontend incluye el inicio de sesión y la documentación de API queda detrás de la autenticación. El modelo de roles y permisos lo define usted.
GKE o EKS con autoescalado por tiers, NGINX Ingress Controller, cert-manager con Let's Encrypt y Argo CD o Flux para despliegues GitOps.
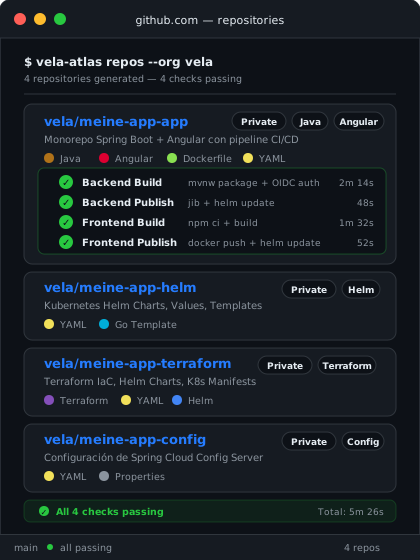
GitHub Actions con autenticación OIDC (sin contraseña). Workflows separados para backend (Jib) y frontend (Docker Buildx). Tags de imagen y actualizaciones de Helm automáticos.
Helm Charts con values separados por proveedor cloud y tier. Perfiles de recursos por tier (tiny a high) para CPU, memoria y réplicas.
Spring Boot con Spring Cloud Config Server, health checks de Actuator, SpringDoc OpenAPI y migraciones de base de datos con Liquibase / Flyway. Contenerizado con Jib.
Angular o React con TypeScript y build Docker multi-etapa (build Node.js + runtime Nginx), PostgreSQL vía Cloud SQL (GCP), RDS (AWS), Managed PostgreSQL (Scaleway) o Managed PostgreSQL Flex (STACKIT), con autenticación IAM o basada en secrets.
Spring AI con los modelos de su nube (Vertex AI, Amazon Bedrock, Scaleway Generative APIs, STACKIT AI Model Serving), pgvector como índice vectorial en su base de datos PostgreSQL, servidor MCP para las herramientas, almacenamiento de documentos en un bucket de su proyecto. Dos chats de ejemplo en el frontend como punto de partida, para modificar y ampliar.
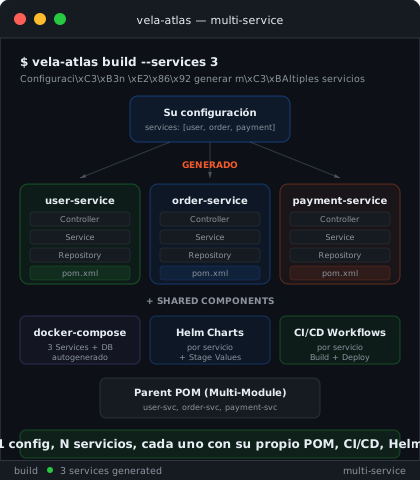
Varios servicios de backend en un solo paso.
Genera hasta 5 microservicios por proyecto. Cada servicio recibe su propio controlador, POM, Dockerfile, Helm Chart y flujo CI/CD.
- Hasta 5 servicios de backend por proyecto
- Docker Compose generado para todos los servicios
- POM multi-módulo de Maven lo coordina todo
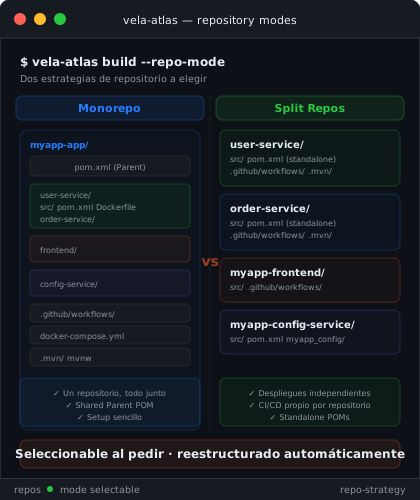
Dos estrategias de repositorio a elegir.
Monorepo con POM padre compartido o split repos con repositorios independientes por componente, con POMs autónomos y CI/CD propio.
- Monorepo: todo en un repositorio
- Split repos: despliegues independientes
- POMs autónomos en modo split
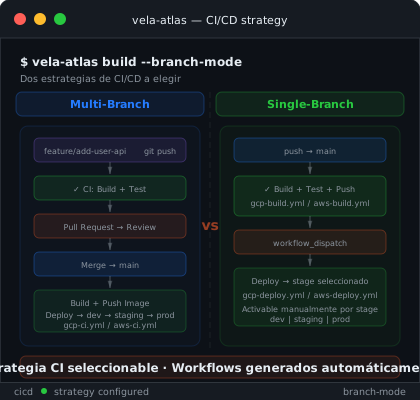
Multi-branch o single-branch.
Multi-branch con feature branches y flujo de PRs, o single-branch con build automático y deploy manual por stage.
- Multi-branch: feature → PR → merge → deploy
- Single-branch: build automático, deploy manual
- Flujos para GCP, AWS, Scaleway y STACKIT generados
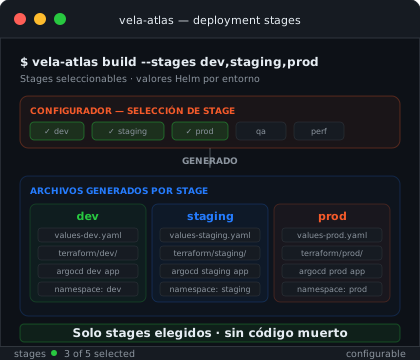
Solo los entornos que necesitas.
Elige dev, staging, prod u otros stages. Para cada uno se generan helm values, configs Terraform y apps de Argo CD o HelmReleases de Flux.
- Libre elección: dev, staging, prod
- Helm values generados por stage
- Sin código muerto, solo los stages elegidos
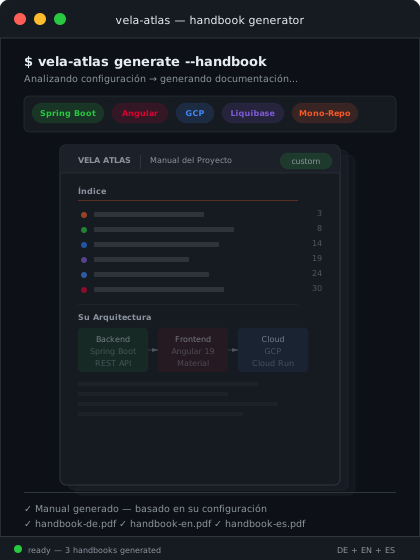
Tu proyecto, tu documentación.
Cada pedido incluye un manual de infraestructura generado automáticamente en PDF, en tema dark de terminal, personalizado con tus servicios, ajustes cloud y credenciales. Solo los capítulos que encajan con tu configuración.
- PDF en tema dark de terminal, profesional y legible
- Idioma a elegir: alemán, inglés o español
- Capítulos según la configuración (GCP/AWS/Scaleway/STACKIT, Flyway/Liquibase, split/mono)
- Detalles de servicios, puertos, esquemas DB, todo personalizado
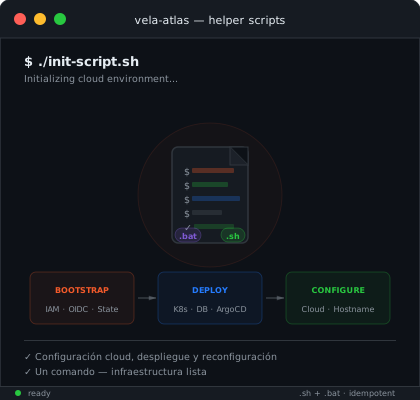
Bootstrap, despliegue, reconfiguración.
Cada proyecto generado incluye scripts shell y batch para las tareas más comunes tras la entrega, del bootstrap cloud único al despliegue completo y al cambio posterior de credenciales cloud u hostname.
- init-script.sh, configuración cloud única (IAM, OIDC, state backend)
- deploy.sh, despliegue completo de la infraestructura (Kubernetes, DB, Argo CD o Flux)
- update-aws/gcp/scw/stackit-config, cambiar credenciales sin buscar en YAML
- update-hostname, de nip.io a dominio propio con un solo comando
- Todos los scripts como .sh + .bat, Linux, macOS y Windows
¿Listo para tu próximo proyecto?
Configura tu proyecto de software y ahorra semanas de configuración.
Configurar ahora