Descripción
Lo que obtiene
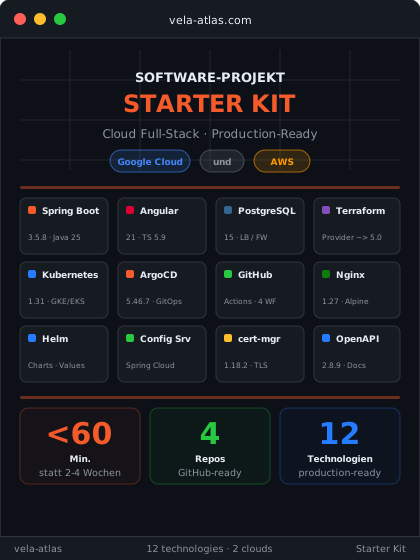
El Software Project Starter Kit genera un proyecto de software completo y listo para produccion para usted, totalmente automatizado en menos de 60 minutos. Usted configura su stack (proveedor de nube, servicios, entornos, modo de repositorio), adquiere el kit e introduce sus credenciales de nube. Nuestro pipeline de compilacion se encarga del resto: repositorios de GitHub terminados, completamente configurados y listos para el despliegue.
Repositorios, Listos para usar
Despues de la generacion, encontrara repositorios coordinados en su cuenta de GitHub (cuatro en modo monorepo, un repositorio independiente por componente en modo split):
| Repositorio | Contenido |
|---|---|
app |
Spring Boot Backend, Frontend Angular o React, Config Server, Docker Compose, Workflows CI/CD |
terraform |
Infraestructura como codigo para GCP, AWS, Scaleway o STACKIT, VPC, cluster Kubernetes, base de datos, registro de contenedores, IAM |
helm |
Kubernetes Helm Charts para backend, frontend, Config Server, preconfigurados por proveedor de nube |
config |
Configuracion centralizada de la aplicacion para Spring Cloud Config Server (dev, staging, production) |
Lo que incluye el stack
- Spring Boot Backend: Microservicio listo para produccion con REST API, health checks, endpoints de Actuator y documentacion SpringDoc OpenAPI. Contenerizado con Google Jib, sin necesidad de Dockerfile.
- Frontend Angular o React: Single Page Application con enrutamiento y pipeline de compilacion optimizado, con Angular o con React y Vite. Servido mediante Nginx con proxy inverso hacia el backend.
- Spring Cloud Config Server: Gestion centralizada de configuracion. Todos los servicios leen su configuracion desde un repositorio de configuracion dedicado, cambios sin necesidad de redespliegue.
- Base de datos PostgreSQL: Gestionada en la nube (Cloud SQL o RDS) con migraciones Liquibase o Flyway y autenticacion IAM. Sin contrasenas, sin secretos en el codigo.
- Infraestructura Terraform: Infraestructura completa de nube como codigo: VPC/redes, cluster Kubernetes (GKE/EKS), registro de contenedores, IAM con Workload Identity/OIDC y backend de estado (GCS/S3).
- Helm Charts: Despliegues Kubernetes para todos los servicios con Ingress-NGINX, cert-manager para TLS y Cloud SQL Proxy o sidecar RDS para el acceso a la base de datos.
- Pipelines CI/CD: Workflows de GitHub Actions para backend, frontend y Terraform. Compilacion, pruebas y push automaticos al registro de contenedores en cada commit.
- GitOps con Argo CD o Flux CD: Despliegue automatico en Kubernetes. Cambie el Helm chart, haga push, Argo CD o Flux sincroniza, sin mas
kubectl applymanuales. Argo CD es la opción estándar, Flux CD se elige al hacer el pedido sin coste adicional. - Docker Compose: Entorno de desarrollo local con backend, frontend, Config Server y PostgreSQL. Un solo
docker compose upy ya esta desarrollando localmente.
Compatible con multinube: GCP, AWS, Scaleway y STACKIT
Elija Google Cloud Platform, Amazon Web Services, Scaleway o STACKIT. Configure exactamente una nube por proyecto; la infraestructura se entrega de forma identica para cada una, misma arquitectura, mismos estandares de seguridad, mismos pipelines CI/CD. Solo difieren los servicios especificos de cada nube:
STACKIT es la nube soberana de Schwarz Digits, la division de TI del Grupo Schwarz (Lidl, Kaufland), con centros de datos en Alemania y Austria. Se entregan un cluster SKE (STACKIT Kubernetes Engine), un registro de contenedores, Managed PostgreSQL Flex y un ingress mediante una IP publica reservada con ingress-nginx. El pipeline CI/CD se autentica con un token de cuenta de servicio y el estado de Terraform se guarda en STACKIT Object Storage.
| Componente | GCP | AWS | Scaleway | STACKIT |
|---|---|---|---|---|
| Kubernetes | GKE | EKS | Kapsule | SKE |
| Base de datos | Cloud SQL | RDS | Managed PostgreSQL | Managed PostgreSQL Flex |
| Registro de contenedores | Artifact Registry | ECR | Container Registry | Container Registry |
| Autenticacion IAM | Workload Identity | OIDC / IRSA | API key | Token de cuenta de servicio |
Diseno modular
No todos los proyectos necesitan todo. Elija lo que necesita al realizar su pedido:
- Base de datos: PostgreSQL con migraciones Liquibase o Flyway y acceso IAM. Sin esta opcion, obtiene un servicio sin estado sin dependencia de base de datos.
- Config Server: Configuracion centralizada mediante Spring Cloud Config. Sin esta opcion, cada servicio lee su configuracion localmente desde
application.yaml. - Frontend: Frontend completo con Angular o React y proxy Nginx. Sin esta opcion, obtiene un proyecto solo backend.
- Autenticación: Keycloak en el clúster, realm y clientes como código Terraform, todos los servicios como OAuth2 Resource Server e inicio de sesión en el frontend. El modelo de roles y permisos lo define usted. Sin esta opción, obtiene el proyecto sin inicio de sesión.
- Herramienta GitOps: Argo CD (estándar) o Flux CD, ambos sin coste adicional y con los mismos Helm charts. La interfaz web de Flux se abre en el navegador: con la opción de autenticación mediante inicio de sesión de Keycloak; sin ella, sin inicio de sesión, y usted protege el acceso por su cuenta.
- Multiples servicios backend: Genere hasta 5 microservicios por proyecto. Cada servicio obtiene su propio controlador, POM, Dockerfile, Helm chart y workflow CI/CD.
- Entornos de despliegue: Elija exactamente los entornos que necesita (dev, staging, prod). Para cada entorno se generan Helm values, configuraciones Terraform y el despliegue GitOps con Argo CD o Flux CD.
Los archivos generados (Docker Compose, modulos Maven, Helm charts, workflows CI/CD) se adaptan automaticamente a su seleccion, sin dependencias muertas, sin codigo muerto.
Modo de repositorio
Elija la estrategia de repositorio que se adapte a su equipo:
- Monorepo: Todos los servicios, frontend y Config Server en un solo repositorio con un POM padre compartido. Ideal para equipos pequenos e iteraciones rapidas.
- Split Repos: Cada componente obtiene su propio repositorio con un POM independiente, su propio Maven Wrapper y sus propios workflows CI/CD. Ideal para equipos mas grandes con ciclos de despliegue independientes.
Estrategia CI/CD
Dos modelos de ramificacion estan disponibles:
- Multi-Branch: Feature branch → Pull Request → Merge → compilacion y despliegue automaticos a todos los entornos. Un workflow para todo (
gcp-ci.yml/aws-ci.yml). - Single-Branch: Push a main activa automaticamente compilacion + push. El despliegue a entornos individuales se activa por separado mediante
workflow_dispatch, control total sobre el lanzamiento.
Scripts de ayuda incluidos
Cada proyecto generado incluye scripts de shell y batch para las tareas mas comunes despues de la entrega:
- Bootstrap en la nube:
init-script.shconfigura su cuenta en la nube una sola vez: roles IAM, federacion OIDC, backend de estado Terraform, cuentas de servicio y gestor de secretos. Un comando, todos los requisitos cumplidos. - Despliegue de infraestructura:
deploy.shejecuta el despliegue completo de Terraform: cluster Kubernetes, base de datos, controlador Ingress, Argo CD o Flux CD, inicializacion de BD y valores Helm, con logica de reintento y hostnames especificos por entorno. - Cambiar configuracion cloud:
update-aws-config.shyupdate-gcp-config.shactualizan ID de cuenta, region y URLs de registro en todos los repositorios a la vez. Sin buscar manualmente en archivos YAML. - Cambiar hostname:
update-hostname.shcambia entre direccion nip.io basada en IP (desarrollo) y dominio propio (produccion), un comando para todos los repositorios.
Todos los scripts son idempotentes (seguros para re-ejecutar) y disponibles como .sh + .bat, para Linux, macOS y Windows.
Versiones actuales
Backend
| Componente | Versión | Detalles |
|---|---|---|
| Spring Boot | 4.1.1 | Spring Framework 7.x |
| Java | 25 | Eclipse Temurin 25-jre |
| Spring Cloud | 2025.1.3 | Config Server, Gateway |
| Spring Cloud GCP | 8.2.1 | Integración GCP |
| SpringDoc OpenAPI | 3.1.1 | Documentación de la API |
| Lombok | 1.18.48 | Generación de código |
| AWS SDK | 2.54.17 | Integración AWS |
| Jib Maven Plugin | 3.5.2 | Build de contenedor sin Docker |
Frontend
| Componente | Versión | Detalles |
|---|---|---|
| Angular | 21.0.0 | Componentes standalone |
| Angular CLI | 21.0.4 | Herramientas de build |
| RxJS | 7.8.2 | Reactive extensions |
| React | 19.3.0 | Alternativa a Angular, la misma aplicación |
| Vite | 8.3.0 | Herramientas de build para React |
| Vite Plugin React | 6.1.1 | Integración de React en Vite |
| TypeScript | 5.9.2 | Sistema de tipos |
| Node.js | 22 | Runtime de build |
| Nginx | 1.31.5-alpine | Runtime de producción |
Autenticación
| Componente | Versión | Detalles |
|---|---|---|
| Keycloak | 26.7.3 | Proveedor de identidad en el clúster |
| keycloak-js | 26.2.4 | Biblioteca de inicio de sesión en el frontend |
| keycloakx Chart | 7.3.1 | Despliegue de Keycloak en el clúster |
| Keycloak Provider | ~> 5.9 | Realm y clientes como código Terraform |
Base de datos
| Componente | Versión | Detalles |
|---|---|---|
| PostgreSQL | 15 | Cloud SQL (GCP) / RDS (AWS) / Managed PostgreSQL (Scaleway) / Managed PostgreSQL Flex (STACKIT) |
| Liquibase | Spring Boot BOM | Migraciones de esquema (YAML changelogs) |
| Flyway | Spring Boot BOM | Migraciones de esquema (basadas en SQL) |
Infraestructura y Terraform
| Componente | Versión | Detalles |
|---|---|---|
| AWS Provider | ~> 5.0 | EKS, RDS, ECR, IAM |
| Google Provider | ~> 5.0 | GKE, Cloud SQL, Artifact Registry |
| Scaleway Provider | ~> 2.83 | Kapsule, Managed PostgreSQL, Container Registry |
| STACKIT Provider | ~> 0.115.0 | SKE, Managed PostgreSQL Flex, Container Registry |
| Kubernetes Provider | ~> 2.29 | Recursos K8s |
| Helm Provider | ~> 3.3 | Releases de Helm |
| TLS Provider | ~> 4.4 | Certificados |
Kubernetes y despliegue
| Componente | Versión | Detalles |
|---|---|---|
| Kubernetes (EKS) | 1.34 | Versión por defecto |
| Argo CD Chart | 5.46.7 | Despliegues GitOps |
| Flux | 2.9.5 | Despliegues GitOps, alternativa a Argo CD |
| Flux Operator Chart | 0.60.0 | Instala Flux (flux-operator, flux-instance) |
| Ingress-NGINX Chart | 4.15.1 | Balanceador de carga |
| cert-manager | 1.21.2 | Let’s Encrypt TLS |
CI/CD y build
| Componente | Versión | Detalles |
|---|---|---|
| GitHub Actions | OIDC | Sin contraseñas necesarias |
| Jib | 3.5.2 | Build de contenedor backend |
| Docker Buildx | Latest | Build de contenedor frontend |
| Maven Compiler | 3.16.0 | Compilación Java |
| Maven Surefire | Spring Boot BOM | Test runner |
Como funciona
- Configure: Elija su proveedor de nube (GCP, AWS, Scaleway o STACKIT), componentes opcionales (base de datos, Config Server, frontend), herramienta GitOps, estructura de repositorio y estrategia de ramificacion (multi-branch o single-branch).
- Pida y pague: El precio se calcula en funcion de su seleccion.
- Introduzca los datos del proyecto: Despues de la compra, recibira un formulario para la configuracion de su proyecto (nombre de la app, propietario del repositorio). Opcionalmente puede proporcionar credenciales de nube y un token de GitHub, entonces los repositorios y los secretos CI/CD se configuran automaticamente. Sin estos datos, recibira el proyecto terminado como descarga, luego introduce los secretos y los IDs del proyecto usted mismo en los archivos de configuracion generados.
- Generacion automatica: Nuestro pipeline de compilacion crea su proyecto. Si lo desea, los repositorios de GitHub se crean y los secretos CI/CD se configuran.
- Comience: Recibira un correo electronico con un enlace de descarga y puede comenzar a desarrollar de inmediato.
Por que vale la pena
Un ingeniero DevOps experimentado normalmente necesita de 2 a 4 semanas para configurar manualmente una infraestructura comparable. Eso rapidamente suma costes de mas de 30.000 EUR: por proyecto, empezando desde cero cada vez.
El resultado rara vez es consistente: faltan health checks, secretos codificados de forma fija, sin integracion IAM, pipelines CI/CD sin OIDC, atajos tipicos bajo presion de tiempo. Con el Software Project Starter Kit, obtiene una arquitectura en menos de 60 minutos que evita estos errores desde el principio: OIDC en lugar de contrasenas, autenticacion IAM en lugar de secretos de base de datos, GitOps en lugar de despliegue manual. Automatizado, reproducible y listo para produccion desde el primer dia.
Comparacion de costes
| Manual | Con Vela Atlas | |
|---|---|---|
| Tiempo requerido | 2 a 4 semanas | menos de 60 minutos |
| Coste | 30.000+ EUR | Precio de compra unico |
| Resultado | Propenso a errores, diferente cada vez | 4 repos (App, Terraform, Helm, Config), mejores practicas |
| Seguridad | Secretos en el codigo, contrasenas en CI/CD | OIDC, IAM, sin secretos en el codigo |
| Multi-Cloud | Se requiere una segunda configuracion | GCP, AWS, Scaleway y STACKIT |
| Repetibilidad | Cada proyecto desde cero | Calidad identica, cada vez |