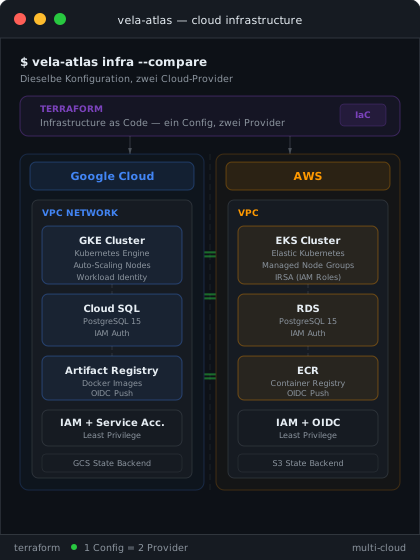
Terraform Module für GCP (GKE, Cloud SQL, Artifact Registry), AWS (EKS, RDS, ECR), Scaleway (Kapsule, Managed PostgreSQL, Container Registry) und STACKIT (SKE, Managed PostgreSQL Flex, Container Registry), VPC, IAM, Workload Identity und Object-Storage-State-Backend, alles vorkonfiguriert.
Was Vela Atlas für Sie generiert.
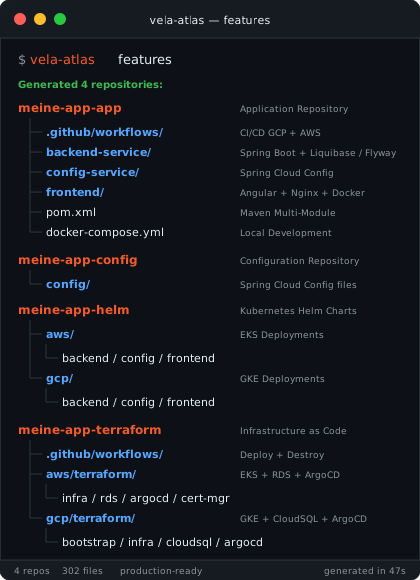
Ein komplettes, produktionsreifes Software-Projekt mit Cloud-Infrastruktur, CI/CD-Pipeline, Backend, Frontend und Datenbank, automatisch generiert in unter 60 Minuten.
Was Sie bekommen
Ein komplettes, produktionsreifes Projekt, automatisch erstellt, getestet und deployt. Aktuelle Versionen →
Cloud Infrastructure
Terraform für GCP (GKE, Cloud SQL), AWS (EKS, RDS, ECR), Scaleway (Kapsule, Managed PostgreSQL, Container Registry) und STACKIT (SKE, Managed PostgreSQL Flex, Container Registry), VPC, IAM, Workload Identity, komplett vorkonfiguriert.
CI/CD Pipeline
GitHub Actions mit OIDC, Jib Build und Docker Buildx, vollautomatisiert.
Spring Boot Backend
Spring Boot, Config Server, OpenAPI, produktionsreif.
Angular oder React Frontend
Angular oder React, TypeScript, Nginx Runtime, modern und schnell.
PostgreSQL Datenbank
Cloud SQL oder RDS mit Liquibase / Flyway Migrationen und IAM-Auth.
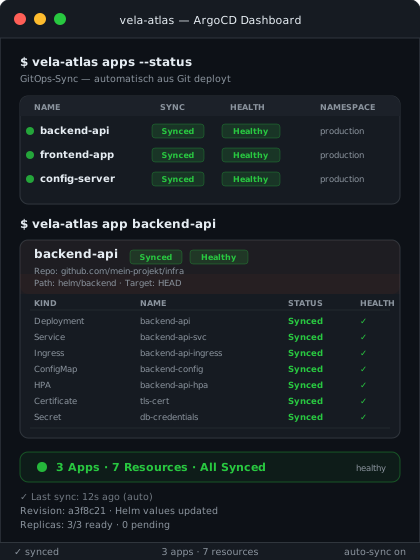
GitOps mit Argo CD oder Flux
Helm Charts, Argo CD oder Flux, cert-manager, Let's Encrypt, automatisiert.
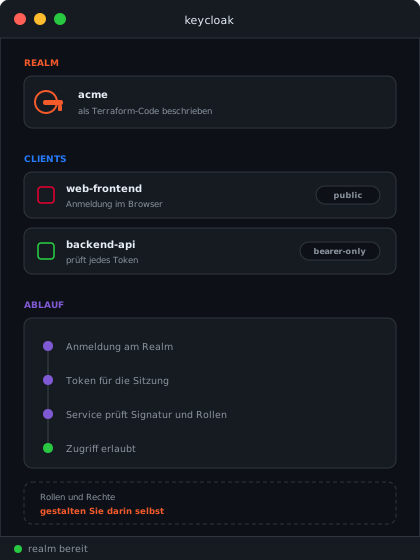
Anmeldung mit Keycloak
Keycloak im Cluster, Realm und Clients als Code, alle Services als OAuth2 Resource Server, Login im Frontend.
KI-Service
Sprachmodelle Ihrer Cloud angebunden, pgvector-Index, MCP-Server und zwei Beispiel-Chats zum Anpassen.
Vollständig konfigurierte Cloud-Infrastruktur.
Terraform Module für GCP, AWS, Scaleway und STACKIT mit tier-basierter Skalierung (tiny bis high) für jedes Budget.
- GKE oder EKS Kubernetes-Cluster
- Cloud SQL oder RDS PostgreSQL mit IAM-Auth
- Artifact Registry oder ECR für Container-Images
GitHub Actions, Helm und GitOps.
Vom Git-Push bis zum produktiven Deployment, vollautomatisiert mit OIDC-Authentifizierung.
Als GitOps-Werkzeug wählen Sie Argo CD (Default) oder Flux, beides ohne Aufpreis.
- GitHub Actions mit OIDC (keine Passwörter)
- Helm Charts pro Cloud-Provider und Tier
- Argo CD oder Flux für GitOps-Deployments
Anmeldung, die schon eingerichtet ist.
Keycloak läuft im Cluster, Realm und Clients sind als Terraform-Code beschrieben und kommen in jeder Umgebung gleich hoch. Die Backend-Services prüfen Tokens als OAuth2 Resource Server, das Frontend bringt den Login mit und die API-Dokumentation liegt dahinter.
- Keycloak im Cluster, Realm und Clients als Terraform-Code
- Alle Backend-Services als OAuth2 Resource Server
- Login im Frontend und geschützte API-Dokumentation
- Lokale Umgebung zum Entwickeln, ohne eigene Einrichtung
Sprachmodelle, die schon angebunden sind.
Der KI-Service ist ein zusätzlicher Spring-Boot-Service in Ihrem Projekt, gebaut mit Spring AI. Er spricht die Modelle Ihrer Cloud an, hält Vektorindex und Gesprächsverlauf in Ihrer PostgreSQL-Datenbank und stellt seine Werkzeuge als MCP-Server bereit. Zwei Beispiele zeigen, wie Sie damit arbeiten: ein Ops-Agent für Fragen zu Cluster und Handbuch und ein Dokumenten-Chat für Ihre eigenen Dateien. Beide sind Startpunkte, kein fertiges Produkt: Sie ändern, erweitern oder entfernen sie, wie es Ihr Vorhaben braucht.
Modelle Ihrer Cloud
Vertex AI bei GCP, Amazon Bedrock bei AWS, Generative APIs bei Scaleway, AI Model Serving bei STACKIT. Zugang und Berechtigungen kommen als Terraform-Code mit.
pgvector in Ihrer Datenbank
Vektorindex und Gesprächsverlauf liegen in der PostgreSQL-Datenbank Ihres Projekts. Deshalb setzt der KI-Service die Datenbank-Option voraus.
MCP-Server inklusive
Handbuch-Suche, Cluster-Abfragen und Dokumentensuche stehen als MCP-Werkzeuge bereit, für Ihre eigenen Agenten und Entwicklungswerkzeuge.
Spring Boot und Angular oder React.
Produktionsreife Microservices mit Config Server und modernem Frontend, wahlweise Angular oder React.
- Spring Boot mit OpenAPI und Liquibase / Flyway
- Angular oder React mit Nginx Production Build
- Spring Cloud Config Server
Technologie-Details
Keycloak im Cluster, Realm und Clients als Terraform-Code. Alle Backend-Services prüfen Tokens als OAuth2 Resource Server, das Frontend bringt den Login mit, die API-Dokumentation liegt hinter der Anmeldung. Ihr fachliches Rollen- und Rechtemodell gestalten Sie darin selbst.
GKE oder EKS mit tier-basiertem Auto-Scaling, NGINX Ingress Controller, cert-manager mit Let's Encrypt und Argo CD oder Flux für GitOps-Deployments.
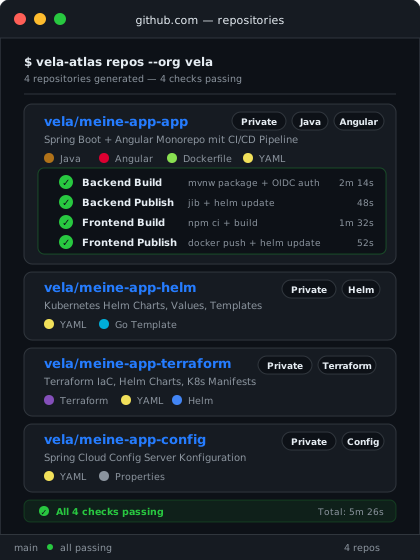
GitHub Actions mit OIDC-Authentifizierung (kein Passwort). Separate Workflows für Backend (Jib) und Frontend (Docker Buildx). Automatische Image-Tags und Helm-Updates.
Helm Charts mit separaten Values pro Cloud-Provider und Tier. Tier-basierte Resource-Profile (tiny bis high) für CPU, Memory und Replicas.
Spring Boot mit Spring Cloud Config Server, Actuator Health Checks, SpringDoc OpenAPI und Liquibase / Flyway Datenbank-Migrationen. Containerisiert mit Jib.
Angular oder React mit TypeScript und Multi-Stage Docker Build (Node.js Build + Nginx Runtime), PostgreSQL via Cloud SQL (GCP), RDS (AWS), Managed PostgreSQL (Scaleway) oder Managed PostgreSQL Flex (STACKIT), mit IAM- bzw. Secret-basierter Authentifizierung.
Spring AI mit den Modellen Ihrer Cloud (Vertex AI, Amazon Bedrock, Scaleway Generative APIs, STACKIT AI Model Serving), pgvector als Vektorindex in Ihrer PostgreSQL-Datenbank, MCP-Server für die Werkzeuge, Dokumentenablage in einem Bucket Ihres Projekts. Zwei Beispiel-Chats im Frontend als Startpunkt, zum Ändern und Erweitern.
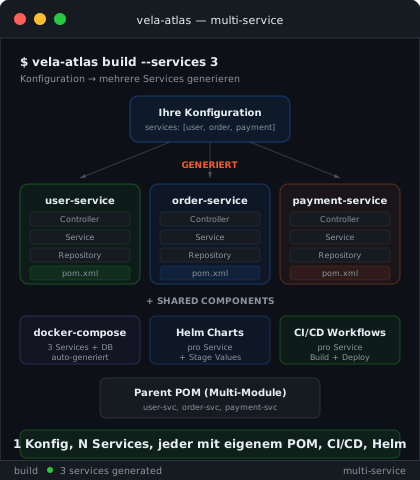
Mehrere Backend-Services in einem Schritt.
Generieren Sie bis zu 5 Microservices pro Projekt. Jeder Service erhält seinen eigenen Controller, POM, Dockerfile, Helm Chart und CI/CD-Workflow.
- Bis zu 5 Backend-Services pro Projekt
- Docker Compose für alle Services generiert
- Multi-Module Maven POM koordiniert alles
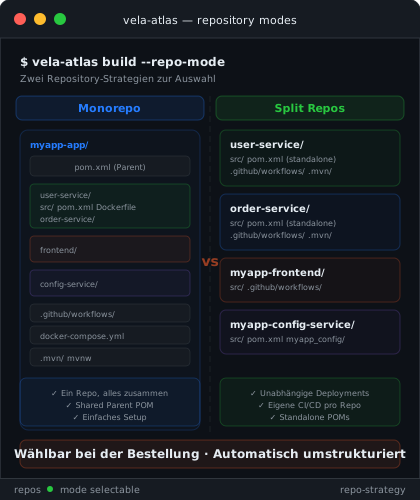
Zwei Repository-Strategien zur Auswahl.
Monorepo mit geteiltem Parent POM oder Split Repos mit eigenständigen Repositories pro Komponente, inklusive standalone POMs und eigener CI/CD.
- Monorepo: alles in einem Repository
- Split Repos: unabhängige Deployments
- Standalone POMs bei Split-Modus
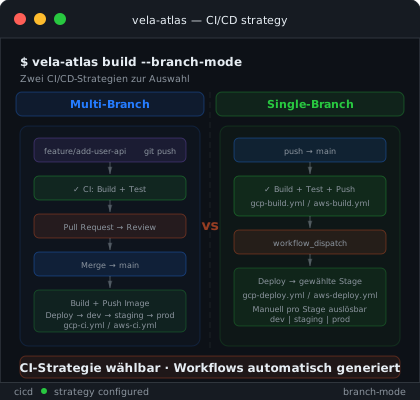
Multi-Branch oder Single-Branch.
Multi-Branch mit Feature-Branches und PR-Workflow, oder Single-Branch mit automatischem Build und manuellem Deploy pro Stage.
- Multi-Branch: Feature → PR → Merge → Deploy
- Single-Branch: Build auto, Deploy manuell
- Workflows für GCP, AWS, Scaleway und STACKIT generiert
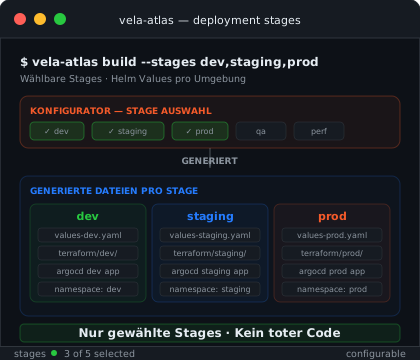
Nur die Umgebungen, die Sie brauchen.
Wählen Sie dev, staging, prod oder andere Stages. Für jede werden Helm Values, Terraform-Konfigurationen und Argo-CD-Apps bzw. Flux-HelmReleases generiert.
- Frei wählbar: dev, staging, prod
- Helm values pro Stage generiert
- Kein toter Code, nur gewählte Stages
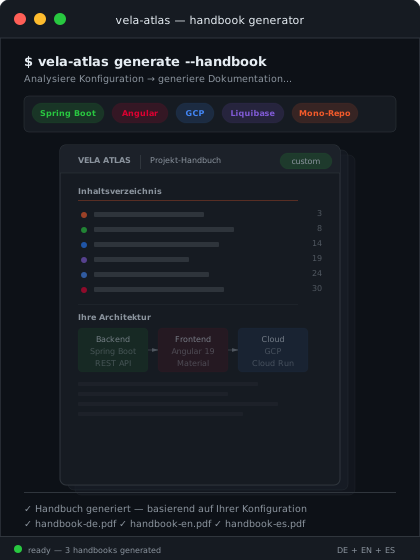
Ihr Projekt, Ihre Dokumentation.
Jede Bestellung enthält ein automatisch generiertes Infrastruktur-Handbuch als PDF, im Terminal-Dark-Theme, personalisiert mit Ihren Services, Cloud-Einstellungen und Zugangsdaten. Nur die Kapitel, die zu Ihrer Konfiguration passen.
- PDF im Terminal-Dark-Theme, professionell und lesbar
- Sprache frei wählbar: Deutsch, Englisch oder Spanisch
- Kapitel abhängig von Konfiguration (GCP/AWS/Scaleway/STACKIT, Flyway/Liquibase, Split/Mono)
- Service-Details, Ports, DB-Schemas, alles personalisiert
Bootstrap, Deploy, Rekonfiguration.
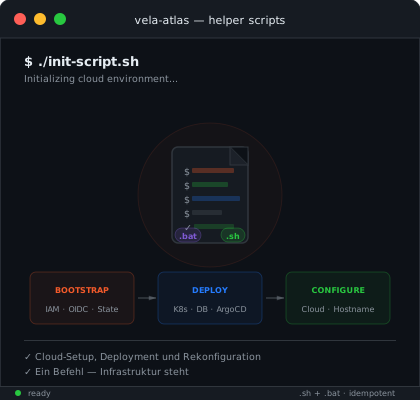
Jedes generierte Projekt enthält Shell- und Batch-Scripts für die häufigsten Aufgaben nach Auslieferung, vom einmaligen Cloud-Bootstrap über das vollständige Deployment bis zur nachträglichen Änderung von Cloud-Credentials oder Hostname.
- init-script.sh, einmaliges Cloud-Setup (IAM, OIDC, State Backend)
- deploy.sh, komplettes Infrastruktur-Deployment (Kubernetes, DB, Argo CD oder Flux)
- update-aws/gcp/scw/stackit-config, Credentials ändern ohne YAML-Suche
- update-hostname, nip.io zu eigener Domain mit einem Befehl
- Alle Scripts als .sh + .bat, Linux, macOS und Windows
Bereit für Ihr nächstes Projekt?
Konfigurieren Sie Ihr Software-Projekt und sparen Sie Wochen an Setup-Arbeit.
Jetzt konfigurieren