Beschreibung
Was Sie erhalten
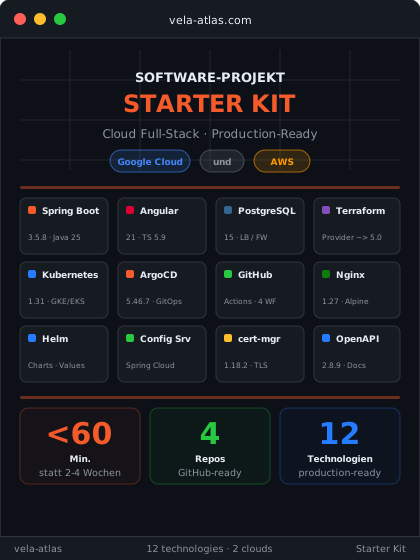
Das Software-Projekt Starter Kit generiert Ihnen ein komplettes, produktionsreifes Software-Projekt, vollautomatisch in unter 60 Minuten. Sie konfigurieren Ihren Stack (Cloud-Provider, Services, Stages, Repository-Modus), kaufen das Kit und geben Ihre Cloud-Zugangsdaten ein. Den Rest erledigt unsere Build-Pipeline: Fertige GitHub-Repositories, vollständig konfiguriert und deployment-ready.
Repositories, sofort einsatzbereit
Nach der Generierung finden Sie in Ihrem GitHub-Account aufeinander abgestimmte Repositories (im Monorepo-Modus vier, im Split-Modus ein eigenes Repo pro Komponente):
| Repository | Inhalt |
|---|---|
app |
Spring Boot Backend, Angular- oder React-Frontend, Config Server, Docker Compose, CI/CD-Workflows |
terraform |
Infrastructure as Code für GCP, AWS, Scaleway oder STACKIT, VPC, Kubernetes-Cluster, Datenbank, Container-Registry, IAM |
helm |
Kubernetes Helm Charts für Backend, Frontend, Config Server, je Cloud-Provider vorkonfiguriert |
config |
Zentralisierte Anwendungskonfiguration für Spring Cloud Config Server (dev, staging, production) |
Was im Stack enthalten ist
- Spring Boot Backend: Produktionsreifer Microservice mit REST API, Health Checks, Actuator-Endpoints und SpringDoc OpenAPI-Dokumentation. Containerisiert mit Google Jib, kein Dockerfile nötig.
- Angular- oder React-Frontend: Single Page Application mit Routing und optimierter Build-Pipeline, wahlweise mit Angular oder mit React und Vite. Ausgeliefert über Nginx mit Reverse-Proxy zum Backend.
- Spring Cloud Config Server: Zentralisierte Konfigurationsverwaltung. Alle Services lesen ihre Konfiguration aus dem eigenen Config-Repository, Änderungen ohne Redeployment.
- PostgreSQL Datenbank: Cloud-managed (Cloud SQL oder RDS) mit Liquibase- oder Flyway-Migrationen und IAM-Authentifizierung. Keine Passwörter, keine Secrets im Code.
- Terraform Infrastructure: Vollständige Cloud-Infrastruktur als Code: VPC/Networking, Kubernetes-Cluster (GKE/EKS), Container-Registry, IAM mit Workload Identity/OIDC und State Backend (GCS/S3).
- Helm Charts: Kubernetes-Deployments für alle Services mit Ingress-NGINX, cert-manager für TLS und Cloud SQL Proxy bzw. RDS-Sidecar für Datenbankzugriff.
- CI/CD-Pipelines: GitHub Actions Workflows für Backend, Frontend und Terraform. Automatisches Build, Test und Push in die Container-Registry bei jedem Commit.
- GitOps mit Argo CD oder Flux CD: Automatisches Deployment auf Kubernetes. Helm Chart ändern, pushen, Argo CD oder Flux synchronisiert, kein manuelles
kubectl applymehr. Argo CD ist der Standard, Flux CD wählen Sie bei der Bestellung ohne Aufpreis. - Docker Compose: Lokale Entwicklungsumgebung mit Backend, Frontend, Config Server und PostgreSQL. Ein
docker compose upund Sie entwickeln lokal.
Multi-Cloud-fähig: GCP, AWS, Scaleway und STACKIT
Wählen Sie Google Cloud Platform, Amazon Web Services, Scaleway oder STACKIT. Pro Projekt konfigurieren Sie genau eine Cloud; die Infrastruktur wird für jede identisch geliefert, gleiche Architektur, gleiche Sicherheitsstandards, gleiche CI/CD-Pipelines. Nur die Cloud-spezifischen Dienste unterscheiden sich:
STACKIT ist die souveräne Cloud von Schwarz Digits, dem IT-Arm der Schwarz Gruppe (Lidl, Kaufland), mit Rechenzentren in Deutschland und Österreich. Geliefert werden ein SKE-Cluster (STACKIT Kubernetes Engine), eine Container Registry, Managed PostgreSQL Flex und ein Ingress über reservierte öffentliche IP mit ingress-nginx. Die Authentifizierung der CI/CD-Pipeline läuft über ein Service-Account-Token, den Terraform-State legt STACKIT Object Storage ab.
| Komponente | GCP | AWS | Scaleway | STACKIT |
|---|---|---|---|---|
| Kubernetes | GKE | EKS | Kapsule | SKE |
| Datenbank | Cloud SQL | RDS | Managed PostgreSQL | Managed PostgreSQL Flex |
| Container-Registry | Artifact Registry | ECR | Container Registry | Container Registry |
| IAM-Authentifizierung | Workload Identity | OIDC / IRSA | API-Key | Service-Account-Token |
Modularer Aufbau
Nicht jedes Projekt braucht alles. Wählen Sie bei der Bestellung aus, was Sie benötigen:
- Datenbank: PostgreSQL mit Liquibase- oder Flyway-Migrationen und IAM-Login. Ohne diese Option erhalten Sie einen zustandslosen Service ohne Datenbank-Abhängigkeit.
- Config Server: Zentralisierte Konfiguration über Spring Cloud Config. Ohne diese Option liest jeder Service seine Konfiguration lokal aus
application.yaml. - Frontend: Vollständiges Frontend mit Angular oder React und Nginx-Proxy. Ohne diese Option erhalten Sie ein reines Backend-Projekt.
- Authentifizierung: Keycloak im Cluster, Realm und Clients als Terraform-Code, alle Services als OAuth2 Resource Server und Login im Frontend. Ihr fachliches Rollen- und Rechtemodell gestalten Sie darin selbst. Ohne diese Option erhalten Sie das Projekt ohne Anmeldung.
- GitOps-Werkzeug: Argo CD (Standard) oder Flux CD, beide ohne Aufpreis und mit denselben Helm Charts. Die Weboberfläche von Flux öffnen Sie im Browser: mit der Option Authentifizierung per Keycloak-Login, ohne sie ohne Anmeldung, den Zugang sichern Sie dann selbst ab.
- Mehrere Backend-Services: Generieren Sie bis zu 5 Microservices pro Projekt. Jeder Service erhält seinen eigenen Controller, POM, Dockerfile, Helm Chart und CI/CD-Workflow.
- Deployment Stages: Wählen Sie genau die Umgebungen, die Sie brauchen (dev, staging, prod). Für jede Stage werden Helm Values, Terraform-Konfigurationen und das GitOps-Deployment mit Argo CD oder Flux CD generiert.
Die generierten Dateien (Docker Compose, Maven-Module, Helm Charts, CI/CD-Workflows) passen sich automatisch an Ihre Auswahl an, keine toten Abhängigkeiten, kein toter Code.
Repository-Modus
Wählen Sie die Repository-Strategie, die zu Ihrem Team passt:
- Monorepo: Alle Services, Frontend und Config Server in einem Repository mit geteiltem Parent POM. Ideal für kleine Teams und schnelle Iterationen.
- Split Repos: Jede Komponente erhält ein eigenes Repository mit standalone POM, eigenem Maven Wrapper und eigenen CI/CD-Workflows. Ideal für größere Teams mit unabhängigen Deployment-Zyklen.
CI/CD-Strategie
Zwei Branching-Modelle stehen zur Wahl:
- Multi-Branch: Feature-Branch → Pull Request → Merge → automatisches Build und Deployment auf alle Stages. Ein Workflow für alles (
gcp-ci.yml/aws-ci.yml). - Single-Branch: Push auf main löst automatisch Build + Push aus. Deployment auf einzelne Stages wird separat per
workflow_dispatchausgelöst, volle Kontrolle über den Rollout.
Mitgelieferte Hilfsskripte
Jedes generierte Projekt enthält Shell- und Batch-Scripts für die häufigsten Aufgaben nach Auslieferung:
- Cloud-Bootstrap:
init-script.shrichtet Ihr Cloud-Konto einmalig ein: IAM-Rollen, OIDC-Federation, Terraform State Backend, Service Accounts und Secret Manager. Ein Befehl, alle Voraussetzungen erfüllt. - Infrastruktur-Deployment:
deploy.shführt das vollständige Terraform-Deployment durch: Kubernetes-Cluster, Datenbank, Ingress Controller, Argo CD oder Flux CD, DB-Initialisierung und Helm Values, mit Retry-Logik und Stage-spezifischen Hostnames. - Cloud-Konfiguration ändern:
update-aws-config.shundupdate-gcp-config.shaktualisieren Account-ID, Region und Registry-URLs in allen Repositories auf einmal. Kein manuelles Durchsuchen von YAML-Dateien. - Hostname wechseln:
update-hostname.shwechselt zwischen IP-basierter nip.io-Adresse (Entwicklung) und eigener Domain (Produktion), ein Befehl für alle Repositories.
Alle Scripts sind idempotent (sicher mehrfach ausführbar) und als .sh + .bat verfügbar, für Linux, macOS und Windows.
Aktuelle Versionen
Backend
| Komponente | Version | Details |
|---|---|---|
| Spring Boot | 4.1.1 | Spring Framework 7.x |
| Java | 25 | Eclipse Temurin 25-jre |
| Spring Cloud | 2025.1.3 | Config Server, Gateway |
| Spring Cloud GCP | 8.2.1 | GCP-Integration |
| SpringDoc OpenAPI | 3.1.1 | API-Dokumentation |
| Lombok | 1.18.48 | Code-Generierung |
| AWS SDK | 2.54.17 | AWS-Integration |
| Jib Maven Plugin | 3.5.2 | Container-Build ohne Docker |
Frontend
| Komponente | Version | Details |
|---|---|---|
| Angular | 21.0.0 | Standalone Components |
| Angular CLI | 21.0.4 | Build-Tooling |
| RxJS | 7.8.2 | Reactive Extensions |
| React | 19.3.0 | Alternative zu Angular, gleiche Anwendung |
| Vite | 8.3.0 | Build-Tooling für React |
| Vite Plugin React | 6.1.1 | React-Anbindung an Vite |
| TypeScript | 5.9.2 | Typsystem |
| Node.js | 22 | Build-Runtime |
| Nginx | 1.31.5-alpine | Production-Runtime |
Authentifizierung
| Komponente | Version | Details |
|---|---|---|
| Keycloak | 26.7.3 | Identity Provider im Cluster |
| keycloak-js | 26.2.4 | Login-Bibliothek im Frontend |
| keycloakx Chart | 7.3.1 | Keycloak-Deployment im Cluster |
| Keycloak Provider | ~> 5.9 | Realm und Clients als Terraform-Code |
Datenbank
| Komponente | Version | Details |
|---|---|---|
| PostgreSQL | 15 | Cloud SQL (GCP) / RDS (AWS) / Managed PostgreSQL (Scaleway) / Managed PostgreSQL Flex (STACKIT) |
| Liquibase | Spring Boot BOM | Schema-Migrationen (YAML-Changelogs) |
| Flyway | Spring Boot BOM | Schema-Migrationen (SQL-basiert) |
Infrastructure & Terraform
| Komponente | Version | Details |
|---|---|---|
| AWS Provider | ~> 5.0 | EKS, RDS, ECR, IAM |
| Google Provider | ~> 5.0 | GKE, Cloud SQL, Artifact Registry |
| Scaleway Provider | ~> 2.83 | Kapsule, Managed PostgreSQL, Container Registry |
| STACKIT Provider | ~> 0.115.0 | SKE, Managed PostgreSQL Flex, Container Registry |
| Kubernetes Provider | ~> 2.29 | K8s-Ressourcen |
| Helm Provider | ~> 3.3 | Helm-Releases |
| TLS Provider | ~> 4.4 | Zertifikate |
Kubernetes & Deployment
| Komponente | Version | Details |
|---|---|---|
| Kubernetes (EKS) | 1.34 | Default-Version |
| Argo CD Chart | 5.46.7 | GitOps-Deployments |
| Flux | 2.9.5 | GitOps-Deployments, Alternative zu Argo CD |
| Flux Operator Chart | 0.60.0 | Installiert Flux (flux-operator, flux-instance) |
| Ingress-NGINX Chart | 4.15.1 | Load Balancer |
| cert-manager | 1.21.2 | Let’s Encrypt TLS |
CI/CD & Build
| Komponente | Version | Details |
|---|---|---|
| GitHub Actions | OIDC | Keine Passwörter nötig |
| Jib | 3.5.2 | Backend Container-Build |
| Docker Buildx | Latest | Frontend Container-Build |
| Maven Compiler | 3.16.0 | Java-Kompilierung |
| Maven Surefire | Spring Boot BOM | Test-Runner |
So funktioniert es
- Konfigurieren: Wählen Sie Cloud-Provider (GCP, AWS, Scaleway oder STACKIT), optionale Komponenten (Datenbank, Config Server, Frontend), GitOps-Werkzeug, Repository-Struktur und Branching-Strategie (Multi-Branch oder Single-Branch).
- Bestellen & bezahlen: Der Preis berechnet sich aus Ihrer Auswahl.
- Projektdaten erfassen: Nach dem Kauf erhalten Sie ein Formular für Ihre Projekteinstellungen (App-Name, Repository-Owner). Optional können Sie Cloud-Zugangsdaten und einen GitHub-Token angeben, dann werden Repositories und CI/CD-Secrets automatisch für Sie eingerichtet. Ohne diese Angaben erhalten Sie das fertige Projekt als Download, Secrets und Project-IDs tragen Sie dann selbst in die generierten Konfigurationsdateien ein.
- Automatische Generierung: Unsere Build-Pipeline erstellt Ihr Projekt. Falls gewünscht, werden die GitHub-Repositories angelegt und die CI/CD-Secrets konfiguriert.
- Loslegen: Sie erhalten eine E-Mail mit Download-Link und können sofort mit der Entwicklung beginnen.
Warum sich das lohnt
Ein erfahrener DevOps-Engineer benötigt typischerweise 2 bis 4 Wochen, um eine vergleichbare Infrastruktur manuell aufzusetzen. Das entspricht schnell Kosten von 30.000+ EUR: pro Projekt, jedes Mal von vorn.
Das Ergebnis ist dabei selten konsistent: Fehlende Health Checks, hart kodierte Secrets, keine IAM-Integration, CI/CD-Pipelines ohne OIDC, typische Abkürzungen unter Zeitdruck. Mit dem Software-Projekt Starter Kit erhalten Sie in unter 60 Minuten eine Architektur, die diese Fehler von Anfang an vermeidet: OIDC statt Passwörter, IAM-Authentifizierung statt Datenbank-Secrets, GitOps statt manuellem Deployment. Automatisiert, reproduzierbar und ab dem ersten Tag produktionsreif.
Rechenbeispiel
| Manuell | Mit Vela Atlas | |
|---|---|---|
| Zeitaufwand | 2 bis 4 Wochen | unter 60 Minuten |
| Kosten | 30.000+ EUR | Einmaliger Kaufpreis |
| Ergebnis | Fehleranfällig, jedes Mal anders | 4 Repos (App, Terraform, Helm, Config), Best Practices |
| Sicherheit | Secrets im Code, Passwörter in CI/CD | OIDC, IAM, keine Secrets im Code |
| Multi-Cloud | Zweites Setup erforderlich | GCP, AWS, Scaleway und STACKIT |
| Wiederholbarkeit | Jedes Projekt von Null | Identische Qualität, jedes Mal |